「4,853円 料金引落失敗」のSMS — リンク先ドメイン paye.jp は受信の前日に登録されていた
公開 更新
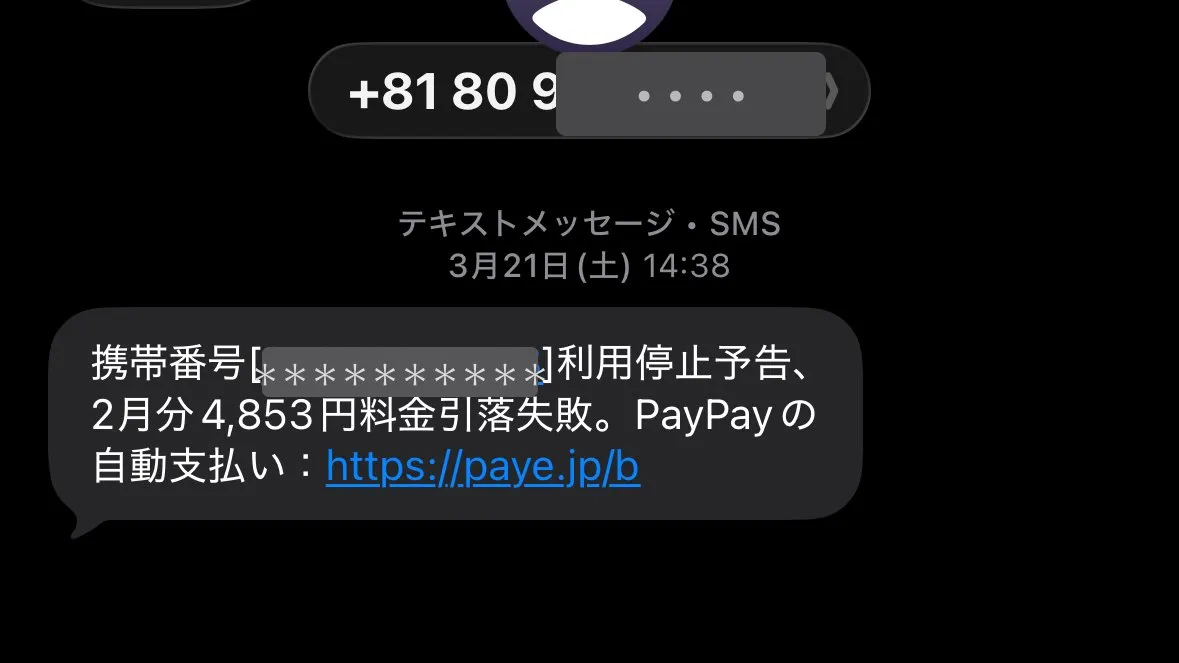
「携帯番号[あなたの番号]利用停止予告、2月分 4,853円料金引落失敗。PayPay の自動支払い」というSMS。リンク先の paye.jp は、whois を見ると受信の前日に登録された使い捨てドメインだった。PayPayの送金機能へ誘導する架空請求の手口が公的に注意喚起されている。
要点
- 「携帯番号[受信者本人の電話番号]利用停止予告、2月分 4,853円料金引落失敗。PayPay の自動支払い: https://paye.jp/b」というSMSが、個人の携帯電話番号の形式の送信元から届いた(2026年3月21日)。
- 本文に受信者本人の電話番号がそのまま入っている。実在感を出すための作りと考えられる。
- リンク先の
paye.jpはpayに一文字足した紛らわしいドメイン。whois を確認すると 2026年3月20日登録 = SMS受信の前日で、2026年8月時点では登録事業者の不正利用対応のネームサーバーに切り替わっていた。 - 各種料金の「引落失敗」をかたり、PayPay の「送る・受け取る」機能で残高を送らせる手口が、フィッシング対策協議会と PayPay から注意喚起されている。PayPay は「送る・受け取る機能は企業・団体への支払いには使わない」と明言している。
公的発表または自己検証した一次証拠がある場合に限り記載しています。
- ドメイン:paye.jp — SMS内のリンク先ドメイン(パスは /b)。.jp の whois で登録年月日は2026年3月20日(SMS受信の前日)。2026年8月時点でネームサーバーが登録事業者の不正利用対応のもの(abuse-value-domain.com)に切り替わっている。whois は代理公開。
料金の「引落に失敗した」ので支払ってほしい、というSMSが届いた(2026年3月21日に受信)。
リンク先のドメインは paye.jp だった。
このドメインの登録情報(whois)を、受信から数か月後の2026年8月に確認したところ、 **登録されたのはSMSを受信した前日(2026年3月20日)**だった。掲載する内容は、 受信したSMSと公開情報を報告・検証する目的で示す。
事例紹介
受信したSMS
本文は次のとおり(受信者本人の電話番号はマスキング)。
携帯番号[(受信者本人の電話番号)]利用停止予告、2月分 4,853円料金引落失敗。PayPay の自動支払い: https://paye.jp/b
- 受信者本人の電話番号がそのまま入っている。「あなたの番号が利用停止になる」と、宛先を名指しして不安をあおる作り。
- 「利用停止予告」と、通信の停止をちらつかせる。
- 金額は 2月分 4,853円。中途半端な少額で、桁も大きくない。
- 「PayPay の自動支払い」とし、リンク先は
paye.jp(パスは/b)。
リンク先ドメイン paye.jp
paye.jp は、pay(ペイ)に「e」を足しただけの紛らわしいドメイン。
PayPay をはじめ「◯◯ペイ」の決済サービスが多いなかで、それらしく見える。
2026年8月29日に whois を確認した内容は次のとおり。
[Domain Name]   PAYE.JP
[登録年月日]     2026/03/20
[Name Server]   ns1.abuse-value-domain.com
[Name Server]   ns2.abuse-value-domain.com
[登録者名] Whois Privacy Protection Service by VALUE-DOMAIN- 登録年月日は2026年3月20日 — このSMSを受信した3月21日の前日。使い捨て前提で、 送信の直前に取得されたと考えられる。
- ネームサーバーが
abuse-value-domain.com— 登録事業者(バリュードメイン)が、 不正利用として扱ったドメインを向ける先のネームサーバー。確認時点では名前解決も応答せず、 リンク先ページの内容は確認できなかった。 - 登録者は代理公開で、実在の登録者はたどれない。
確認できること・できないこと
- 確認できること(一次証拠) — このSMSを受信したこと。本文の全文。送信元が個人の携帯電話番号の
形式だったこと。本文に受信者本人の電話番号が含まれていたこと。リンク先ドメインが
paye.jpで あること。そのドメインが2026年3月20日に登録され、2026年8月時点で登録事業者の不正利用対応の ネームサーバーに切り替わっていること(自分で whois を確認)。 - 確認できないこと — リンク先ページの内容(確認時点でドメインが機能していない)。 送信元番号が実在の契約者のものなのか、詐称または使い捨ての番号なのか。誰がこのSMSを送ったか。 受信者の電話番号がどの名簿・流出データから使われたか。
PayPayの案内との違い
この種のSMSが誘導する先について、フィッシング対策協議会と PayPay が注意喚起している。
- クレジットカードの月額請求や通信料金などの「引落失敗」をよそおい、 PayPayアプリでの支払い(送金)へ誘導する手口が報告されている1。
- PayPay は、「送る・受け取る」機能は企業や団体への支払いには使われないと明記している2。 つまり、料金の「支払い」を個人間送金でやらせようとする時点で筋が通らない。
- ユーザー自身が送ったPayPay残高は、PayPayの補償の対象外とされている1。
料金の請求や支払いは、SMSのリンクからではなく、契約している会社・サービスの公式アプリや、 自分がブックマーク・検索した公式サイトから確認する。
手口の類型
- 実在の決済サービスをかたる架空請求(スミッシング) — 「◯◯ペイ」に見せかけたドメイン名、 「利用料金」「引落失敗」という一般的な言い回しで、心当たりを探させる3。
- 受信者本人の電話番号を本文に入れる — 宛先を名指しすることで「自分のことだ」と思わせ、 正規の通知らしく見せる。番号は名簿や流出データから使われていると考えられる。
- 通信の利用停止をちらつかせる — 「利用停止予告」と、生活に直結する不利益を持ち出して即断させる。
- 個人間送金を「料金の支払い」に見せかける — 本来は友人間の送金に使う機能へ誘導する。 受け取るのは加害者の口座で、正規のサービス上で処理されるため取り消しが難しい。 「送金のリンクで料金を払う」こと自体があからさまに不自然だが、 画面の流れに乗るとそのまま送れてしまう作りになっている。
- 使い捨ての類似ドメイン — 送信の直前に登録し、遮断される前に使い切る。 ドメイン単位のブロックリストへ載るより先に配信を終える狙いと考えられる。 (国税庁をかたるSMSの事例では、短縮URLと無料のダイナミックDNSで 同じく遷移先を隠していた。)
- リアルな少額の端数 — 「4,853円」のような中途半端で高くない金額。 高額だと警戒されるが、この程度だと「何か買ったかもしれない」と思わせて、 確認の手間をかけさせない金額設定と考えられる。
見分け方(今回の事例から)
- 料金の支払いを「個人間送金」でやらせようとするものは詐欺。PayPayの「送る」機能は 企業・団体への支払いには使わない(PayPay公式)。送金画面に進んで警告が出たら、そこでやめる。
- 本文に自分の電話番号が入っていても、正規の通知とは限らない。番号は名簿から使われる。
- リンク先のドメインを見る —
paye.jpのように正規サービス名に一文字足しただけの紛らわしいもの、 聞いたことのないドメインは開かない。心当たりのある料金なら、SMSではなく公式アプリで確認する。 - whois の登録日 — 気になるドメインは
whois <ドメイン>で登録年月日を見られる。 ごく最近(数日以内)に登録されたドメインからの「請求」は、まず疑う。 - 金額に惑わされない — 少額・中途半端な端数は、むしろ「確認させない」ための設計と考えられる。 金額の大小ではなく、「誰に・どうやって払わせようとしているか」で判断する。
補足
料金請求をかたるSMS・メールや偽サイトは、フィッシング対策協議会([email protected])に
情報提供できる1。PayPayをかたるものは PayPay のフィッシング報告フォームからも報告できる4。
迷惑SMSは、契約している携帯電話会社の窓口や端末の「迷惑メッセージを報告」機能から報告できる。
Footnotes
確認した一次証拠
個人の携帯電話番号の形式(+81 80-XXXX-XXXX)の送信元から届いたSMS。本文は「携帯番号[受信者本人の電話番号]利用停止予告、2月分 4,853円料金引落失敗。PayPay の自動支払い: https://paye.jp/b」。受信は2026年3月21日(土)14時台。送信元番号の下4桁と、本文中の受信者本人の電話番号はこちらでマスキングした。(個人情報はマスキング済み)
2026年8月29日に `paye.jp` の whois を確認。登録年月日 2026年3月20日、登録者は代理公開(Whois Privacy Protection Service by VALUE-DOMAIN)、ネームサーバーは `ns1.abuse-value-domain.com` / `ns2.abuse-value-domain.com`。名前解決は応答せず、リンク先ページの内容は確認できなかった。
ソース
クレジットカードの月額請求や通信料金の支払いをよそおうメール・SMSから、PayPayアプリでの支払い(送金)へ誘導する手口の報告。支払った金額はPayPayから補償されない、としている。
PayPayの「送る・受け取る」機能は企業・団体への支払いには使われない、と明記。ユーザー自身が送った残高は補償の対象外。
関連する注意喚起
国税庁・税務署や、決済・通信・配送などの事業者を名乗り、「未払い」「引落失敗」「文書の確認」などの名目でSMSのリンクから偽サイトへ誘導する手口。リンクは短縮URLやダイナミックDNS、使い捨てドメインで遷移先が隠されることが多い。行政・主要な事業者は、SMSにURLを付けて納付や料金支払いの案内を送らないとしている。
公的ソース 6 件 ・ 継続中
訂正履歴
誤りが判明した場合、本文を書き換えたうえでその経緯をここに残します。
| 日付 | 内容 |
|---|---|
| 当初は一部が切れたスクリーンショットで読み取れた範囲のみ記載していた。全体のスクリーンショットを確認し、本文の全文・送信元番号の形式・受信日時を反映した。 — 「利用停止予告」「本文に受信者本人の電話番号が含まれる」「PayPay の自動支払い」「リンクのパスは /b」の各点を追記。 |